ورود با کد پیامکی در سایت و اپلیکیشن؛ چهار تصمیم پیش از پیاده سازی
پیش از نوشتن اولین خط کد باید چهار چیز را روشن کنی: سقف و هزینه پیامک، امنیت خود کد، تجربه کاربر و راه جایگزین. اگه این ها رو بعد از راه اندازی تصمیم بگیری، با یه قبض عجیب پیامک و انبوهی تیکت «کدم نیومد» روبه رو می شی.
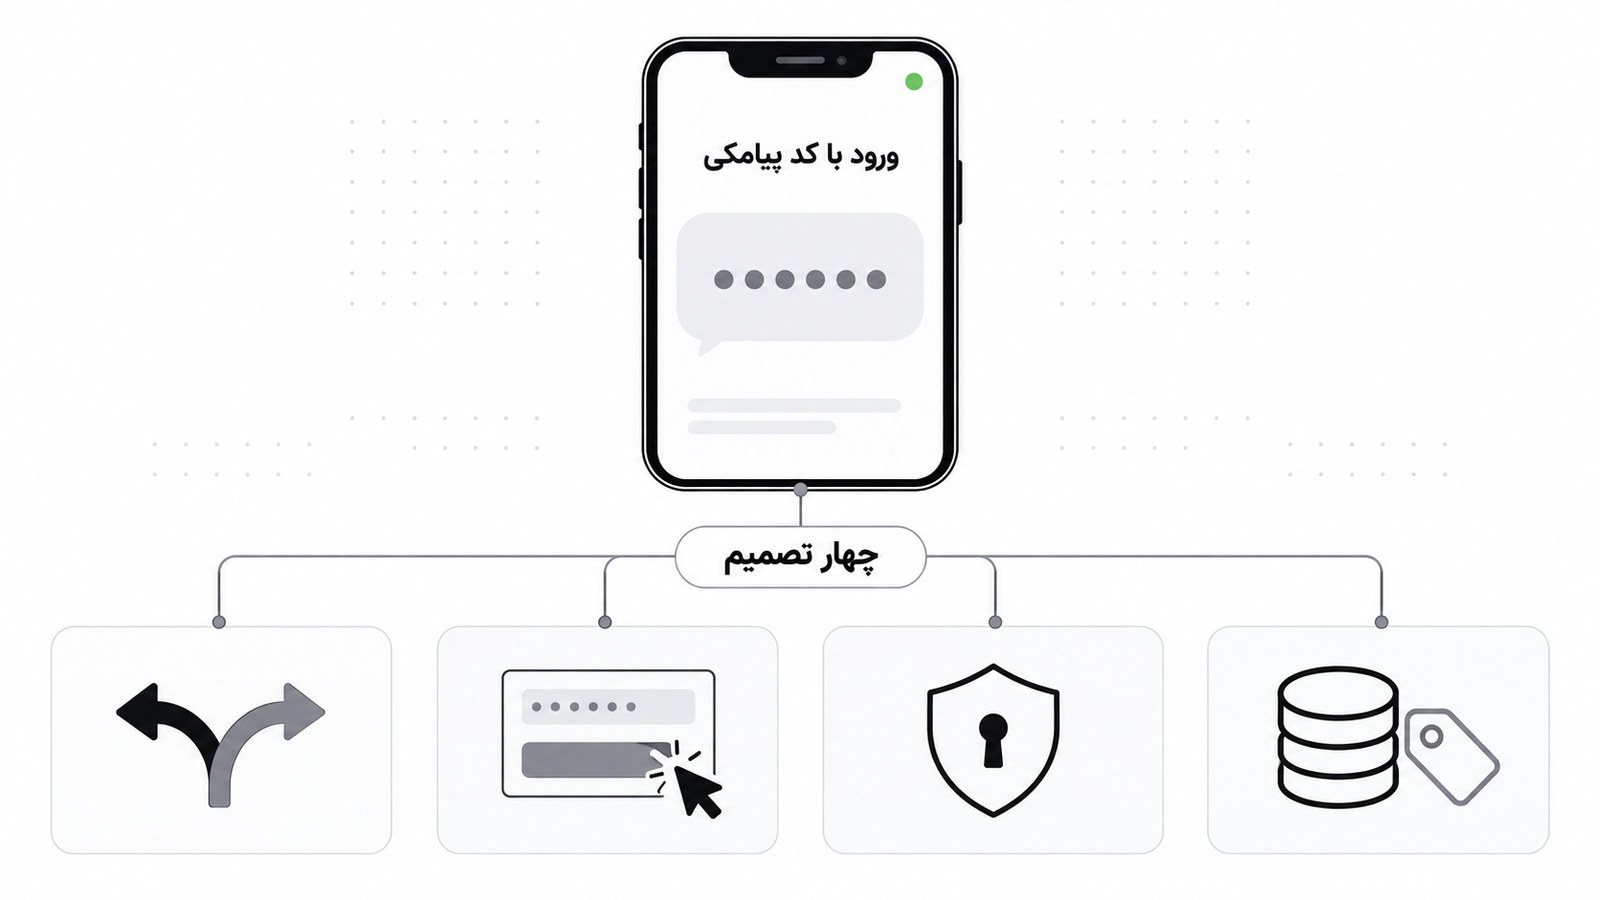
ورود با کد پیامکی وقتی خوب جواب می ده که پیش از نوشتن اولین خط کد، چهار تصمیم رو گرفته باشی: سقف ارسال و هزینه پیامک، قواعد امنیتی خود کد، تجربه کاربر موقع ورود، و راه جایگزین برای وقتی که پیامک نمی رسه. اگه این ها رو بعد از راه اندازی تصمیم بگیری، معمولاً با یه قبض پیامک عجیب یا انبوهی تیکت «کدم نیومد» روبه رو می شی. این راهنما بهت می گه برای هر نوع کسب و کار کدوم گزینه با چه شرطی منطقی تره.
اول ببین ورود با کد پیامکی قراره چی رو ثابت کنه
یکی از سوال های همیشگی مشتری ها اینه: «کد پیامکی از رمز عبور امن تره؟» جواب کوتاه: بستگی داره چی ازش بخوای.
کد پیامکی فقط یه چیز رو ثابت می کنه: کسی که الان این فرم رو پر کرده، به گوشی یا سیم کارت اون شماره دسترسی داره. اینکه صاحب واقعی حساب باشه رو ثابت نمی کنه. شماره ممکنه به یه نفر دیگه منتقل شده باشه، گوشی توی خانواده دست به دست بچرخه، یا سیم کارت دست کسی بیفته که نباید.
سه هدف رایج داریم و هر کدوم سخت گیری متفاوتی می خواد:
- حذف زحمت رمز عبور: کاربر فقط می خواد راحت وارد بشه. کد کوتاه مدت و محدودیت متوسط کافیه.
- تأیید شماره برای سفارش و پیگیری: مهم اینه که شماره درست باشه تا پیک یا پشتیبانی بتونه تماس بگیره.
- لایه دوم امنیتی برای پرداخت یا اطلاعات حساس: اینجا کد پیامکی فقط یکی از چند لایه ست و باید کنار چیزهای دیگه بیاد.
یه فروشگاه کوچک و یه پنل مدیریتی که به اطلاعات مالی دسترسی داره، یه سطح حساسیت ندارن. اگه همه رو با یه قاعده طراحی کنی، یا برای کاربر عادی بیش از حد سخت می شه یا برای مدیر بیش از حد سست.
وقتی ورود همزمان زیاد می شه
شب یلدا یا جشنواره های فروش رو در نظر بگیر. هزاران نفر تقریباً هم زمان وارد می شن، پیامک ها دیر می رسه و کاربر بی صبر چند بار دکمه «ارسال کد» رو می زنه. حالا چند پیامک با کدهای مختلف توی راهه. باید از قبل تصمیم بگیری که با درخواست جدید، کد قبلی باطل بشه یا نه. معمولاً ساده تر و قابل فهم تر اینه که فقط آخرین کد معتبر باشه و صفحه صریح بگه «آخرین پیامک رو وارد کن». فقط حواست باشه این انتخاب یعنی کد قدیمی که دیر رسیده دیگه کار نمی کنه، پس پیام خطا باید همین رو توضیح بده.
هزینه واقعی هر ورود رو حساب کن
فرمولش ساده ست: هزینه هر پیامک ضرب در میانگین تعداد ارسال برای هر ورود موفق. نکته اینجاست که «ارسال مجدد» و «ورودهای نیمه کاره» رو هم باید بشماری. کاربری که کد رو گرفته ولی صفحه رو بسته، هزینه ساخته بدون اینکه ورودی ثبت بشه.
یه تشبیه ملموس: هر درخواست کد مثل فرستادن یه پیک موتوریه. پیک هزینه داره، ممکنه توی ترافیک بمونه، و اگه هر کسی بتونه بی حساب و کتاب پیک بخواد، حساب تو خالی می شه.
خط خدماتی یا خط اختصاصی؟
معمولاً خط های خدماتی ارزون ترن، ولی ممکنه توی ساعت های اوج دیرتر برسن یا تحویلشون پایدار نباشه. خط اختصاصی معمولاً سریع تر و قابل اتکاتره، ولی هزینه و کاغذبازی بیشتری داره. عدد و تعرفه رو اینجا نمی نویسم چون عوض می شه؛ تعرفه روز سرویس دهنده رو بررسی کن و بپرس تحویل پیامک به هر سه اپراتور اصلی چطوره. اگه ورود برای کسب و کارت حیاتیه، از اول یه خط پشتیبان یا سرویس دهنده دوم رو هم در نظر بگیر.
ربات ها و خالی شدن اعتبار پنل
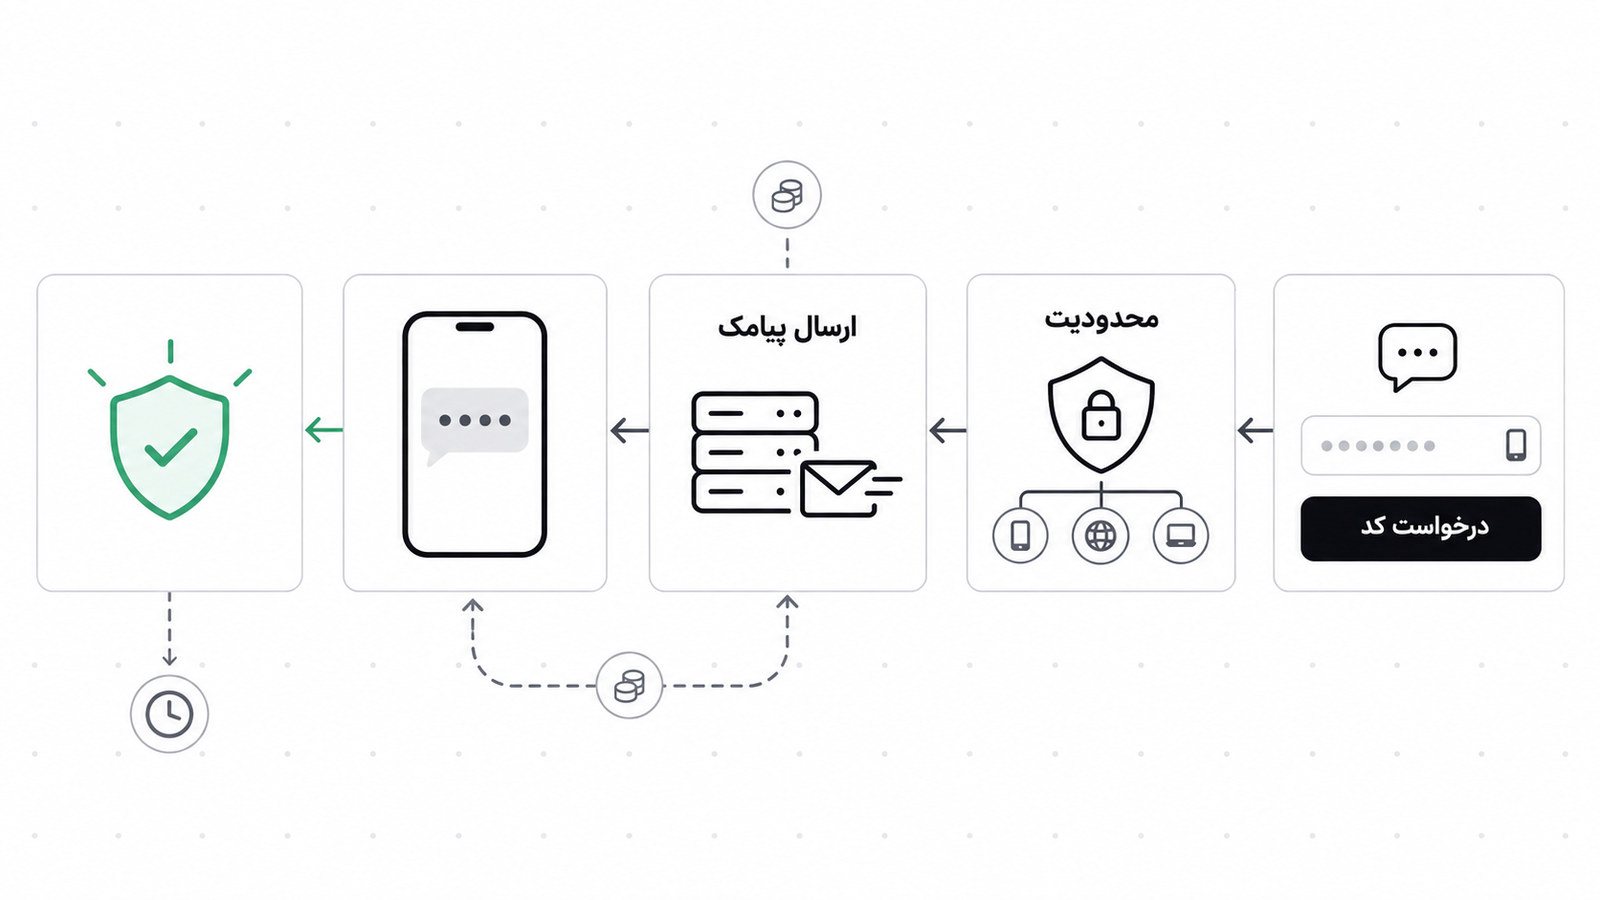
فرم ورود بدون محدودیت، دعوتنامه ایه برای رباتی که هزار بار پشت سر هم «ارسال کد» رو صدا می زنه تا اعتبار پنل پیامکت تموم بشه. پیش از راه اندازی سه چیز رو مشخص کن: سقف روزانه (و ساعتی) ارسال، هشدار وقتی اعتبار یا سقف نزدیک می شه، و کسی که این هشدار به دستش می رسه. هشدار اگه به ایمیلی بره که کسی نمی خونه، به هیچ دردی نمی خوره.
دو مثال کوچک
فروشگاه اینترنتی با ورودهای پراکنده: هر کاربر شاید ماهی یکی دو بار وارد بشه. تقریباً هر ورود یه پیامک تازه می خواد، پس هزینه قابل پیش بینیه و بیشتر باید حواست به جلوگیری از سوءاستفاده باشه.
اپلیکیشن سفارش غذا با ورود روزانه چندباره: اگه هر بار که کاربر اپ رو باز می کنه کد بفرستی، هم هزینه بالا می ره هم کاربر کلافه می شه. اینجا نشست طولانی تر یا ورود بی صدا (با توکنی که روی دستگاه می مونه) به صرفه تره. کد پیامکی فقط برای دستگاه جدید یا کارهای حساس می مونه.
قواعد امنیتی کد: چند تصمیم کوچک که خیلی مهمن
عمر کد و تعداد تلاش
کد معمولاً پنج یا شش رقمی انتخاب می شه. کد چهار رقمی ترکیب های خیلی کمی داره و اگه محدودیت تلاش نداشته باشی، حدس زدنش ساده ست. عمر کد هم باید کوتاه باشه، معمولاً چند دقیقه. اگه خیلی کوتاه بذاری، کاربری که پیامکش توی ساعت شلوغ دیر رسیده کلافه می شه. اگه خیلی بلند بذاری، فرصت سوءاستفاده بیشتر می شه.
بعد از چند تلاش اشتباه، کد باید باطل بشه و کاربر مجبور باشه کد تازه بخواد. کد یک بار مصرفه: بعد از اولین استفاده موفق دور ریخته می شه. اگه ذخیره ش می کنی، به صورت هش ذخیره کن نه متن ساده، و کنارش حتماً محدودیت تلاش بذار.
سقف درخواست: یه معیار کافی نیست
سه معیار رو با هم در نظر بگیر: شماره موبایل، IP و دستگاه. هر کدوم تنهایی یه سوراخ داره.
- فقط روی شماره: مهاجم می تونه با درخواست های مکرر، صاحب شماره رو زیر پیامک دفن کنه یا ورودش رو قفل کنه.
- فقط روی IP: خیلی از کاربران موبایل پشت IP مشترک اپراتور هستن و محدودیت سخت روی IP ممکنه کاربر بی گناه رو هم ببنده.
- فقط روی دستگاه: به راحتی دور زده می شه.
کنار هم گذاشتن این سه تا پوشش بهتری می ده. یه نکته فنی که تجربه ش رو داریم: شمارنده این محدودیت ها رو توی پایگاه داده نگه می داریم، نه توی حافظه برنامه. اگه توی حافظه باشه، با هر ری استارت سرور صفر می شه و یه مهاجم باهوش می تونه از همین استفاده کنه. کنارش یه سقف ساعتی پیامک هم بذار که نزدیک شدن بهش برای مدیر هشدار بفرسته.
مسیر بازگشت از درگاه رو از محدودیت ها جدا کن
اگه فروشگاهی هستی که از درگاه شاپرکی استفاده می کنه، این رو جدی بگیر: محدودیت های ورود و فایروال نباید روی مسیر بازگشت از بانک اثر بذارن. ما این مسیر رو جدا نگه می داریم تا کاربری که پرداخت کرده و داره برمی گرده، هیچ وقت مسدود نشه و پرداخت نیمه کاره نمونه. اشتباه رایج اینه که یه قاعده سراسری روی همه مسیرها می ذارن و بعد می بینن بعضی بازگشت ها با خطا مواجه شده. اگه داری فروشگاه راه می اندازی، چک لیست فنی راه اندازی فروشگاه اینترنتی جاهای دیگه ای که باید حواست بهشون باشه رو هم مرور می کنه.
تجربه کاربر: جایی که کاربر کلافه می شه
بیشتر تیکت هایی که به پشتیبانی می رسه از همین بخش میاد، نه از امنیت. چند تصمیم ریز که فرق می ذاره:
- ارقام فارسی و انگلیسی: کاربر ایرانی ممکنه کد رو با کیبورد فارسی بزنه. ورودی رو نرمال کن تا «۱۲۳۴۵» و «12345» یکی حساب بشن. این یکی از شایع ترین دلیل های «کد اشتباهه» با وجود درست بودن کده.
- کیبورد عددی: فیلد رو طوری تنظیم کن که کیبورد عددی باز بشه و بشه کد رو توش چسبوند.
- پر شدن خودکار: بعضی مرورگرها و سیستم عامل های جدید می تونن کد رو از پیامک بخونن، ولی بسته به نسخه و دستگاه فرق می کنه. پس این رو امکان اضافه ببین، نه تکیه گاه.
- تایمر و ارسال مجدد: دکمه ارسال مجدد بعد از یه شمارش معکوس فعال بشه و نشون بده چقدر مونده. بدون این، کاربر بی صبر مدام می زنه و هزینه می سازه.
- شماره اشتباه: کنار فرم کد، شماره رو با لینک «ویرایش شماره» نشون بده. کسی که یه رقم رو اشتباه زده نباید مجبور باشه از اول شروع کنه.
- پیام خطای جدا: «کد اشتباهه» و «کد منقضی شده» رو یکی نکن. کاربر باید بدونه قدم بعدیش چیه.
یه تعادل ظریف هم هست: اگه فرم بگه «این شماره ثبت نام نکرده»، به مهاجم کمک می کنی بفهمه کدوم شماره ها کاربر دارن. اگه ورود و ثبت نام رو یه جریان واحد کنی و پیام یکسان بدی، این نشت کمتر می شه.
وب یا اپلیکیشن؟
توی وب سایت، نشست معمولاً با کوکی نگه داشته می شه و ورود دوباره زیاد پیش نمیاد. توی اپلیکیشن موبایل، کاربر انتظار داره یک بار وارد بشه و تا مدت ها لازم نباشه دوباره کد بزنه. پس کد پیامکی رو برای ورود اولیه و دستگاه جدید نگه دار و برای کارهای حساس (تغییر شماره، برداشت) دوباره ازش بخواه. اگه پنل مدیریت هم داری، کد پیامکی تنها کافی نیست؛ دسترسی ها رو هم طبقه بندی کن. نقش و دسترسی کاربران در پنل مدیریت رو بخون تا ببینی این بخش از اول چطور درست چیده می شه.
وقتی پیامک نمی رسه چی؟
این سوال حتماً یه روز پیش میاد، پس جوابش رو از قبل آماده کن. دلیل های رایج: تأخیر خط خدماتی در ساعت های اوج، مشکل تحویل به یه اپراتور خاص، گوشی خاموش یا خارج از دسترس، صندوق پیامک پر، کاربری که خارج از کشوره و ممکنه پیامک داخلی بهش نرسه، یا شماره ای که دیگه فعال نیست.
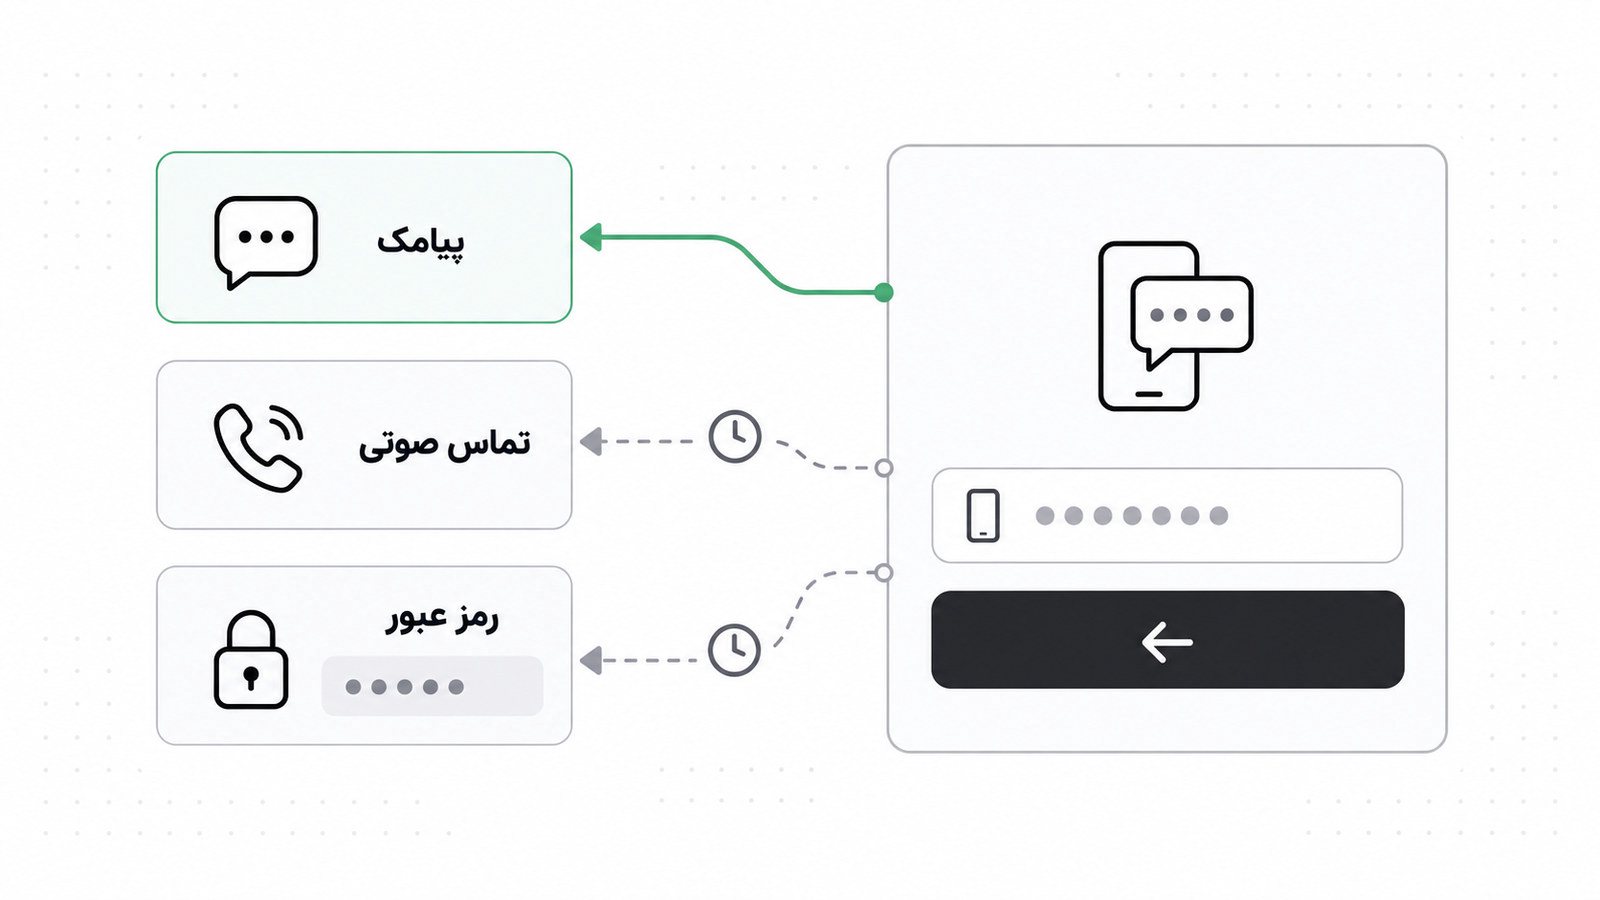
راه های جایگزین رو بر اساس هزینه و ریسک انتخاب کن:
- ارسال مجدد با فاصله زمانی: ارزون ترین و رایج ترین راهه، به شرط اینکه تعدادش محدود باشه.
- تماس صوتی با کد: برای کاربرهایی که پیامک نمی گیرن به دردبخوره، ولی هزینه و پیچیدگی بیشتری داره.
- ورود با رمز عبور یا ایمیل: برای کاربرهای ثابت یه مسیر بدون پیامک باز می کنه. اگه بیشتر کاربرهات ایمیل ندارن، این گزینه به دردت نمی خوره.
- پشتیبانی دستی: آخرین راهه، اون هم با تأیید هویت دقیق.
از نظر فنی، ارسال پیامک رو توی صف کار بذار. اینطوری اگه سرویس دهنده جواب نداد، تلاش مجدد کنترل شده داری و صفحه ورود منتظر نمی مونه. اگه تازه با این بحث آشنا شدی، صف کار در بک اند چیست و چه وقت به آن نیاز پیدا می کنیم؟ نقطه شروع خوبیه. فقط حواست باشه: تلاش مجدد خودکار بدون سقف، همون دری رو باز می کنه که تازه بستی.
ورود با کد پیامکی برای کدوم کسب و کار مناسبه؟
این جدول فقط یه نقطه شروعه؛ شرایط خودت رو هم ببین.
| نوع کسب و کار | پیشنهاد | شرط |
|---|---|---|
| فروشگاه کوچک با ورود کم | کد پیامکی ساده، محدودیت روی شماره و IP | سقف روزانه و هشدار اعتبار تعریف شده باشه |
| اپ با استفاده روزانه | ورود اولیه با کد، بعدش نشست طولانی | دستگاه جدید یا کار حساس دوباره کد بخواد |
| پنل مدیریت یا مالی | کد پیامکی به عنوان یک لایه، نه تنها لایه | کنارش رمز عبور یا دسترسی مرحله ای باشه |
| سایت با مخاطب عمومی و پرتراکم | خط پایدار، صف ارسال، مسیر جایگزین | تست زیر بار در ساعت های اوج انجام شده باشه |
اگه هنوز مطمئن نیستی کدوم ردیف مال توئه، قبل از کدنویسی با مشاوره و معماری مرورش کن؛ تصمیم های ورود رو بعداً سخت می شه عوض کرد.
سوالات متداول
ورود با کد پیامکی از رمز عبور امن تره؟
الزاماً نه. کد پیامکی مالکیت شماره رو ثابت می کنه، ولی به سیم کارت و اپراتور وابسته ست و ممکنه دیر برسه. برای حساب های حساس بهتره کنار رمز عبور یا یه لایه دیگه استفاده بشه.
کد باید چند رقمی باشه و چقدر اعتبار داشته باشه؟
معمولاً پنج یا شش رقم و عمر چند دقیقه ای انتخاب خوبیه. کد خیلی کوتاه حدس زدنش ساده ست و عمر خیلی بلند فرصت سوءاستفاده می ده. بعد از چند تلاش اشتباه، کد رو باطل کن.
چطور جلوی خالی شدن اعتبار پنل پیامک رو بگیرم؟
محدودیت درخواست روی شماره، IP و دستگاه بذار و سقف ساعتی و روزانه ارسال تعریف کن. هشدار نزدیک شدن به سقف هم باید به کسی برسه که واقعاً می بینه. شمارنده ها رو توی پایگاه داده نگه دار تا با ری استارت سرور از بین نره.
اگه کاربر کد رو دریافت نکرد، چه راه جایگزینی لازمه؟
اول ارسال مجدد با تایمر، بعدش یکی از راه های جایگزین مثل تماس صوتی یا ورود با رمز عبور. اگه هیچ کدوم جواب نداد، باید مسیر پشتیبانی با تأیید هویت داشته باشی. هر راهی که می ذاری، سقف تلاش هم داشته باشه.
قبل از شروع کدنویسی، این چهار خط رو پر کن
برای هر پروژه چهار جمله بنویس: سقف ارسال روزانه و هشداری که می گیری، عمر کد و تعداد تلاش مجاز، رفتار فرم موقع تأخیر پیامک، و مسیر جایگزین وقتی کد نمی رسه. اگه نتونستی یکی شون رو بنویسی، هنوز وقت کدنویسی نرسیده. وقتی پیاده سازی تموم شد هم این موارد رو توی چک لیست تحویل پروژه اپلیکیشن دوباره تأیید کن.