SSL رایگان یا پولی؛ برای امنیت سایت کدام بهتر است؟
قیمت گواهی بهتنهایی امنیت سایت را تعیین نمیکند. این راهنما تفاوت ویژگیهای فنی، بررسی هویت و خدمات پشتیبانی را برای انتخاب آگاهانه توضیح میدهد.
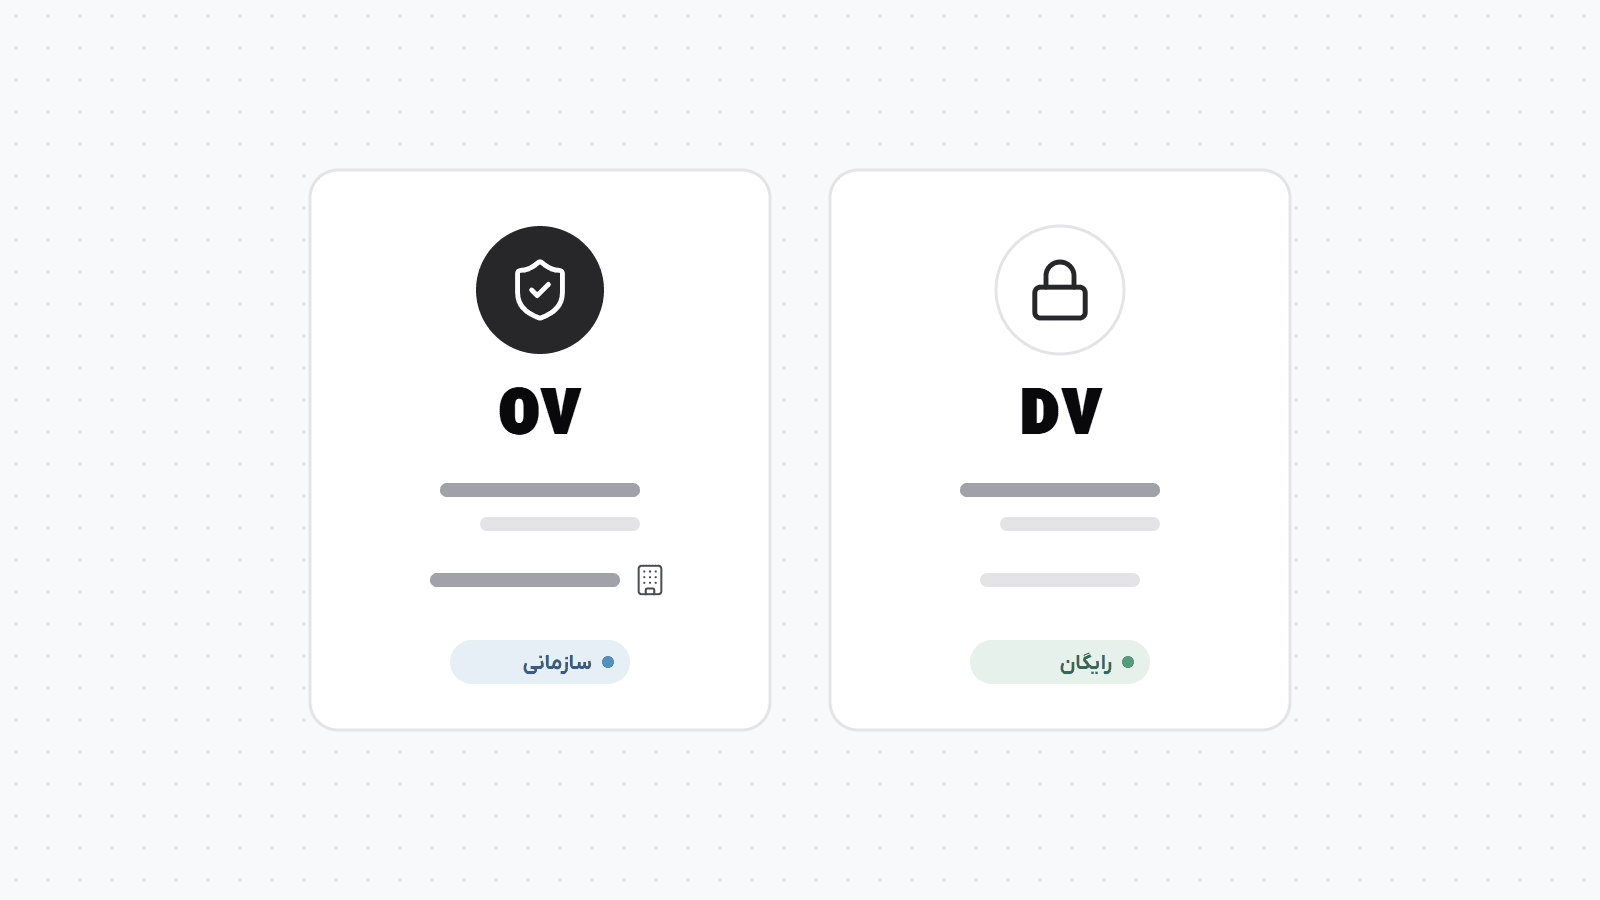
SSL رایگان برای بسیاری از سایتها در دسترس است، اما بعضی صاحبان کسبوکار نگراناند که رایگان بودن به معنی امنیت کمتر باشد. از طرف دیگر، پیشنهاد خرید گواهی گرانتر هم گاهی بدون توضیح روشن مطرح میشود. برای انتخاب درست باید بدانید دقیقاً بابت چه ویژگیای هزینه میکنید.
رایگان یا پولی بودن، بهتنهایی قدرت حفاظت ارتباط را مشخص نمیکند. نوع اعتبارسنجی، پوشش نامها، پشتیبانی، سازگاری و شیوه تمدید مهماند. اصطلاح رایج SSL در این مقاله به گواهی و ارتباط امن امروزی مبتنی بر TLS اشاره دارد.
گواهی چه کاری میکند و چه کاری نمیکند؟
گواهی معتبر بخشی از سازوکار ارتباط HTTPS است؛ مرورگر بررسی میکند به مقصدی با گواهی مناسب نام دامنه متصل شده است. این ارتباط از داده در مسیر محافظت میکند، اما کیفیت کسبوکار، سلامت افزونهها یا درست بودن قیمت محصولات را تأیید نمیکند.
یک سایت مخرب هم میتواند گواهی معتبر برای دامنه خود داشته باشد. پس دیدن HTTPS به معنی قابل اعتماد بودن هر فروشگاه نیست. برای صاحب سایت نیز نصب گواهی جای بهروزرسانی، کنترل دسترسی و پشتیبانگیری را نمیگیرد.
تفاوت اعتبارسنجی دامنه و سازمان چیست؟
در اعتبارسنجی دامنه، کنترل دامنه بررسی میشود. در انواع سازمانی، بررسیهای هویتی بیشتری طبق قواعد صادرکننده انجام میشود. این تفاوت را با قویتر شدن خودکار رمزنگاری یکی ندانید؛ نوع بررسی هویت و تنظیمات فنی دو موضوع جدا هستند.
| معیار | سؤال مناسب |
|---|---|
| کنترل دامنه | چه کسی مجاز به صدور و تمدید است؟ |
| اعتبارسنجی سازمان | آیا الزام قراردادی یا سازمانی داریم؟ |
| پوشش نامها | دامنه اصلی و زیردامنههای لازم پوشش داده میشوند؟ |
| تمدید | خودکار است و نتیجه آن پایش میشود؟ |
| پشتیبانی | چه کسی مسئول رفع خطا و نصب است؟ |
چه زمانی SSL رایگان انتخاب منطقی است؟
برای بسیاری از وبسایتهای معمولی، گواهی معتبر اعتبارسنجی دامنه با نصب و تمدید درست میتواند نیاز ارتباط امن را برآورده کند. Let's Encrypt نمونه شناختهشدهای از صدور خودکار گواهی با بررسی کنترل دامنه است. مناسب بودن روش اجرا را باید با زیرساخت خودتان بسنجید.
اگر تیم یا میزبان تمدید را درست مدیریت میکند، رایگان بودن مانع استفاده حرفهای نیست. اما اگر هیچکس خطای تمدید را نمیبیند، حتی ابزار خوب هم میتواند به گواهی منقضی منجر شود. هزینه مدیریت را از قیمت خود گواهی جدا کنید.
چه زمانی پرداخت هزینه قابل دفاع است؟
ممکن است قرارداد شما اعتبارسنجی سازمانی بخواهد، به پشتیبانی مشخص نیاز داشته باشید یا مجموعه بزرگی از نامها را مدیریت کنید. در چنین شرایطی، ویژگیهای محصول و خدمت را مقایسه کنید. خرید باید پاسخ نیاز واقعی باشد، نه واکنش به عبارت «امنیت بیشتر» بدون تعریف.
اگر ضمانت مالی یا نشان اعتماد گواهی در پیشنهاد آمده، شرایط آن را بخوانید. این موارد را بیمه عمومی همه خسارتهای سایت فرض نکنید. تعهد صادرکننده، قرارداد پشتیبانی و مسئولیت مدیر سایت مرزهای متفاوتی دارند.
تمدید خودکار چگونه شکست میخورد؟
تغییر DNS، بسته شدن مسیر اعتبارسنجی یا تغییر دسترسی میتواند در صدور و تمدید اثر بگذارد. اینها علتهای احتمالیاند و باید گزارش واقعی بررسی شود. صرف روشن بودن گزینه AutoSSL یا ابزار مشابه، موفق بودن آخرین تمدید را ثابت نمیکند.
برای دامنه اصلی و زیردامنههای مهم، اعتبار گواهی ارائهشده به کاربر را کنترل کنید. اگر CDN دارید، گواهی لبه و گواهی سرور اصلی ممکن است جدا باشند. سالم بودن یکی لزوماً دیگری را تأیید نمیکند.
نکته: گواهی را بر اساس نامهای مورد نیاز، شیوه مدیریت و الزام واقعی انتخاب کنید؛ پولی بودن بهتنهایی به معنی امن بودن کل سایت نیست.
پیش از سفارش، چه چیزهایی بپرسیم؟
- کدام دامنهها و زیردامنهها در پوشش هستند؟
- چه نوع اعتبارسنجی انجام میشود و چرا به آن نیاز داریم؟
- نصب، تمدید و هشدار انقضا با چه کسی است؟
- اگر هاست عوض شد، روند استفاده یا صدور دوباره چیست؟
- هزینه اعلامشده فقط برای گواهی است یا خدمت مدیریت را هم شامل میشود؟
پاسخها را با یک پیشنهاد دیگر مقایسه کنید. اگر هر دو نیاز شما را برآورده میکنند، کیفیت اجرا و پشتیبانی اهمیت پیدا میکند. برای یک سایت کوچک، طرح پیچیدهای که نگهداری آن از توان تیم خارج است الزاماً انتخاب بهتری نیست.
یک مثال عملی برای تصمیمگیری
یک سایت خدماتی فرضی گواهی معتبر دارد، اما برای تمدید، پیشنهاد خرید بسته گرانتری دریافت کرده است. در این مثال، مسئلهای که باید حل شود این است: دلیل فنی یا قراردادی پرداخت هزینه روشن نیست. قرار نیست از روی یک نشانه، نتیجه قطعی بگیریم. بهتر است ابتدا معلوم کنیم چه چیزی قابل مشاهده است و چه چیزی فقط حدس ماست. این تفکیک جلوی خرید عجولانه یا تغییر تنظیماتی را میگیرد که به مشکل ارتباطی ندارند.
اولین مدرک مفید در این سناریو، نامهای تحت پوشش و نوع اعتبارسنجی و مسئولیت مدیریت در هر پیشنهاد است. اگر این اطلاعات در دسترس نیست، قدم بعدی تهیه همان مدرک است؛ نه انتخاب گرانترین گزینه. گاهی یک گزارش کوتاه نشان میدهد مسئله در کدام بخش قرار دارد و گاهی لازم است بررسی دقیقتری انجام شود. در هر دو حالت، ثبت وضعیت اولیه کمک میکند نتیجه اقدام را با چیزی واقعی مقایسه کنید.
اقدام پیشنهادی نخست این است: از ارائهدهنده بخواهید تفاوت قابل سنجش دو گزینه را برای همین سایت توضیح دهد. این اقدام باید با وضعیت سرویس و اختیار شما سازگار باشد. اگر دسترسی لازم را ندارید، از فرد مسئول بخواهید نتیجه را همراه با توضیح کوتاه ارائه کند. نیازی نیست صاحب کسبوکار همه جزئیات فنی را خودش اجرا کند؛ اما باید بداند چه کاری انجام شده و قرار است چه اثری داشته باشد.
اشتباه وسوسهکننده در این مثال، تعویض گواهی سالم فقط به دلیل ترس از رایگان بودن است. ممکن است چنین کاری ظاهراً سریعتر باشد، اما اگر علت را برطرف نکند، هزینه یا ابهام تازهای به وجود میآورد. راه بهتر این است که برای هر تغییر، یک دلیل مشخص داشته باشید و پس از آن همان نشانه اولیه را دوباره بررسی کنید. همزمان عوض کردن چند عامل، تشخیص اثر هرکدام را دشوار میکند.
پیش از اقدام، معیار نتیجه را مشخص کنید
برای موضوع SSL رایگان، نتیجه مورد انتظار در این سناریو چنین است: انتخاب گواهی معتبر با پوشش درست و مسئول مشخص برای نصب و تمدید. این جمله را در درخواست خود بنویسید تا معیار تحویل برای دو طرف یکسان باشد. عبارتهایی مثل «بررسی شد» یا «انجام شد» بهتنهایی نشان نمیدهند نیاز شما برطرف شده است. باید نتیجهای وجود داشته باشد که بتوان آن را مشاهده یا تأیید کرد.
مسئول مناسب پیگیری، مسئول فنی سایت با تأیید صاحب کسبوکار است. اگر افراد مختلفی درگیرند، یک نفر هماهنگی را بر عهده بگیرد و پاسخها را کنار هم قرار دهد. مسئول مالی، طراح و پشتیبانی ممکن است هرکدام بخشی از اطلاعات را داشته باشند؛ تصمیم خوب از ترکیب این اطلاعات به دست میآید. نبودن مسئول مشخص، حتی یک کار ساده را طولانی میکند.
این پرسش را مطرح کنید: «کدام نیاز ما با گزینه فعلی پوشش داده نمیشود و گزینه پولی دقیقاً چه چیزی اضافه میکند؟» پاسخ خوب باید محدودیتها و اقدام بعدی را روشن کند. اگر جواب فقط یک عبارت تبلیغاتی یا توصیه کلی بود، جزئیات مربوط به وضعیت خودتان را بخواهید. هدف گرفتن قول ناممکن نیست؛ باید بتوانید بفهمید چه چیزی در تعهد ارائهدهنده است و کدام بخش به تنظیمات یا تصمیم شما وابسته است.
چکلیست پیگیری و تحویل
- شرح کوتاهی از نیاز و شرایط فعلی بنویسید؛ نام سرویس، دامنه مرتبط و زمان مشاهده مسئله را در صورت نیاز ثبت کنید.
- مدرک مربوط را جمع کنید و اطلاعات محرمانه مثل رمز، کلید یا داده مشتری را از نسخه ارسالی عمومی حذف کنید.
- اقدام پیشنهادی را به یک نتیجه قابل بررسی وصل کنید و مشخص کنید چه کسی آن را انجام میدهد.
- اگر تغییر بر سرویس فعال اثر دارد، زمان انجام و روش حفظ وضعیت قبلی را پیشاپیش هماهنگ کنید.
- پس از اقدام، بررسی اصلی را انجام دهید: دامنههای لازم بدون اخطار باز شوند و تمدید و هشدار انقضا بررسی شده باشد.
- نتیجه و موارد باقیمانده را ثبت کنید؛ پایان یک درخواست پشتیبانی لزوماً به معنی پایان همه بررسیهای لازم نیست.
در مورد برگشت از تغییر، پیش از جایگزینی، گواهی و تنظیمات فعلی ثبت شوند؛ نگهداری کلید خصوصی باید امن و محدود باشد. پیش از اقدام درباره همین موضوع توافق کنید. داشتن راه بازگشت فقط به معنی نگه داشتن یک تصویر از پنل نیست؛ لازم است مشخص باشد چه اطلاعات یا اختیاراتی برای برگشت لازم است. اگر اقدام برگشتپذیر نیست، تصمیم باید با آگاهی از همین محدودیت گرفته شود.
اگر خدمت شما در چارچوب قرارداد خاصی فعالیت میکند، الزام آن قرارداد را جدا بررسی کنید. توصیه عمومی درباره سایت معمولی، جای الزامات مشخص مشتری یا سازمان را نمیگیرد. در مقابل، ادعای فروشنده درباره الزام را بدون مدرک قطعی نپذیرید.
کلید خصوصی را جزو اطلاعات محرمانه بدانید
گواهی قابل مشاهده عمومی است، اما کلید خصوصی باید محافظت شود. هنگام انتقال یا درخواست کمک، این دو را با هم اشتباه نگیرید. اگر احتمال افشای کلید وجود دارد، از مسئول فنی درباره ابطال و صدور مجدد مناسب سؤال کنید؛ کپی کردن همان کلید به محیط تازه لزوماً مسئله را حل نمیکند.
فهرست نامهای دارای گواهی را نگه دارید تا زیردامنه کماستفاده فراموش نشود. اعلان انقضا باید به فردی برسد که اختیار اقدام دارد. برای شرکتی با چند سایت، همین نظم ساده میتواند از اخطارهای قابل پیشگیری جلوگیری کند.
برای مطالعه بیشتر
مطالب مرتبط را در راهنمای هاست سیپنل و صفحه سوالات متداول دنبال کنید.
مراجع فنی این مقاله: روش کار Let’s Encrypt و رمزگذاری معتبر تا سرور اصلی در Cloudflare.
سوالات متداول
آیا SSL رایگان رمزنگاری ضعیفتری دارد؟
از قیمت نمیتوان چنین نتیجهای گرفت. نوع گواهی، پیکربندی و سازگاری باید بررسی شوند.
آیا HTTPS یعنی سایت قابل اعتماد است؟
خیر؛ ارتباط امن جای بررسی اعتبار فروشگاه و امنیت خود برنامه را نمیگیرد.
آیا برای فروشگاه حتماً گواهی پولی لازم است؟
الزام عمومی را از روی فروشگاهی بودن فرض نکنید. نیاز فنی و قراردادهای مرتبط را بررسی کنید.
آیا تمدید خودکار نیاز به نظارت ندارد؟
نیاز دارد؛ خطای اعتبارسنجی یا تغییر تنظیمات میتواند تمدید را مختل کند.
چرا با گواهی معتبر هنوز اخطار میبینم؟
ممکن است نام، زنجیره گواهی، محتوای ناامن یا لایه دیگری مشکل داشته باشد. متن خطا را دقیق بررسی کنید.