مدیریت رمز عبور تیم؛ چک لیست کاربردی برای سایت و سرور
اگه می خوای سر و سامون دادن به رمزها و دسترسی ها سخت نباشه، از سه کار ساده شروع کن: رمز جدا برای هر نفر، دسترسی فقط به چیزی که لازم دارد، و بستن همان روزِ دسترسی همکاری که می رود. بقیه ابزارها فقط همین ها را محکم تر می کنند.
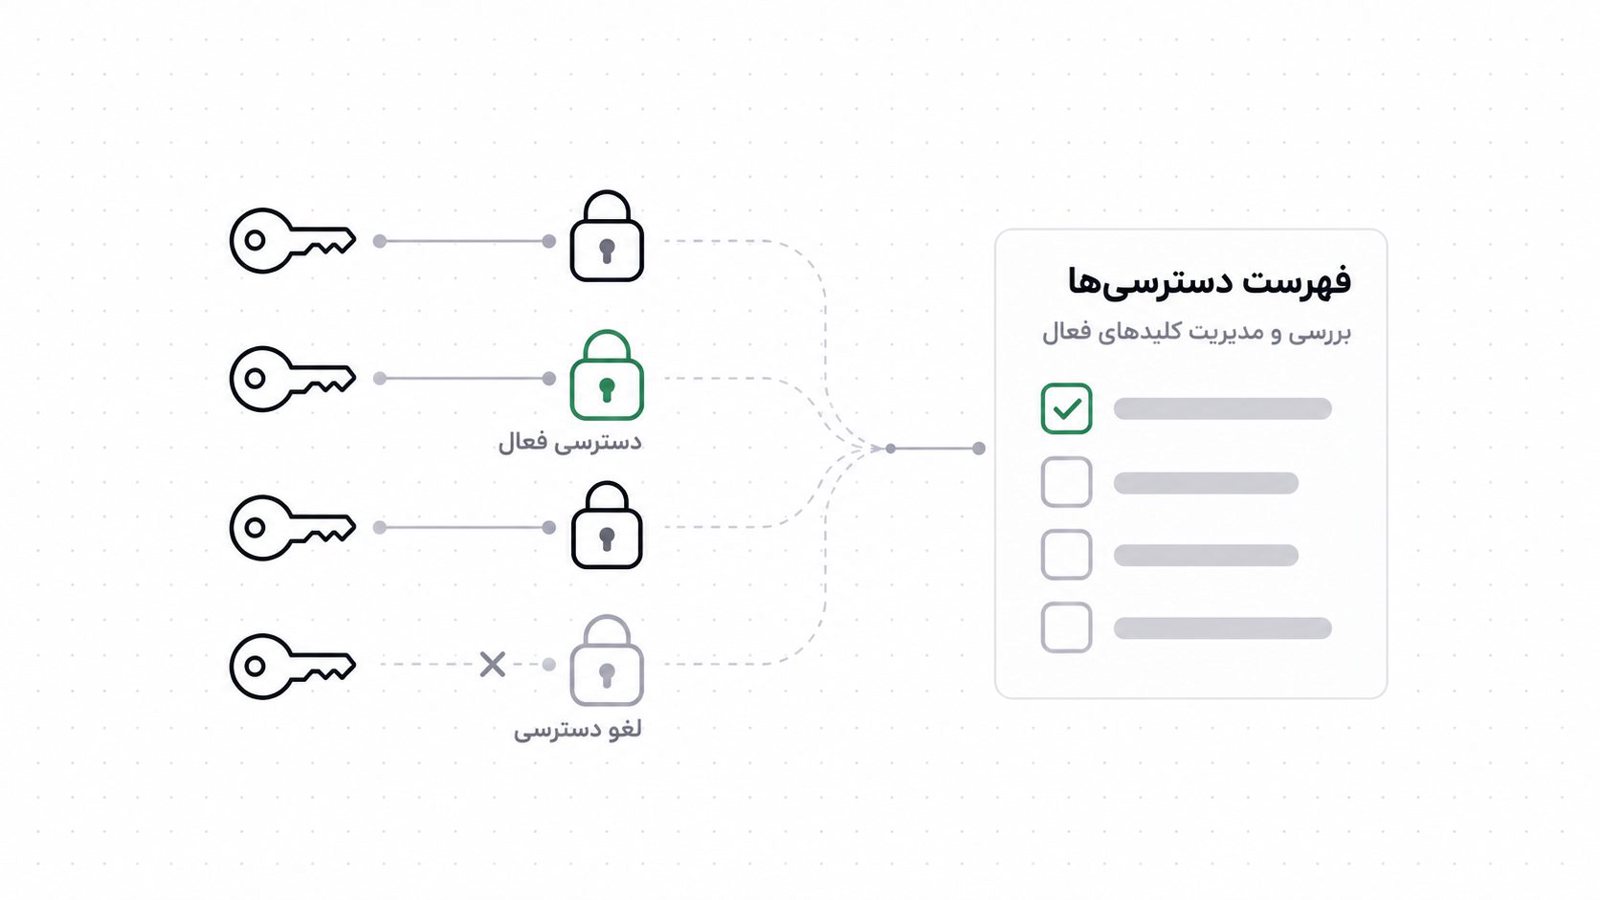
اگه می خوای مدیریت رمز عبور تیم رو سر و سامون بدی، سه کار کافیه: هر نفر حساب و رمز جدای خودش رو داشته باشه، هر کس فقط به چیزی که لازم داره دسترسی بگیره، و وقتی همکاری می ره، دسترسی هاش طبق یه فهرست ثابت و همون روز بسته بشه. بقیه چیزها مثل مدیر رمز، تایید دومرحله ای و مرور دوره ای فقط این سه اصل رو محکم تر می کنن.
کنار هر مورد این چک لیست یه برچسب اولویت می بینی: 🔴 فوری (همین هفته)، 🟡 مهم (همین ماه) و 🟢 تکمیلی. اگه وقتت کمه، فقط از قرمزها شروع کن.
اول بدون کی کلید چی رو داره
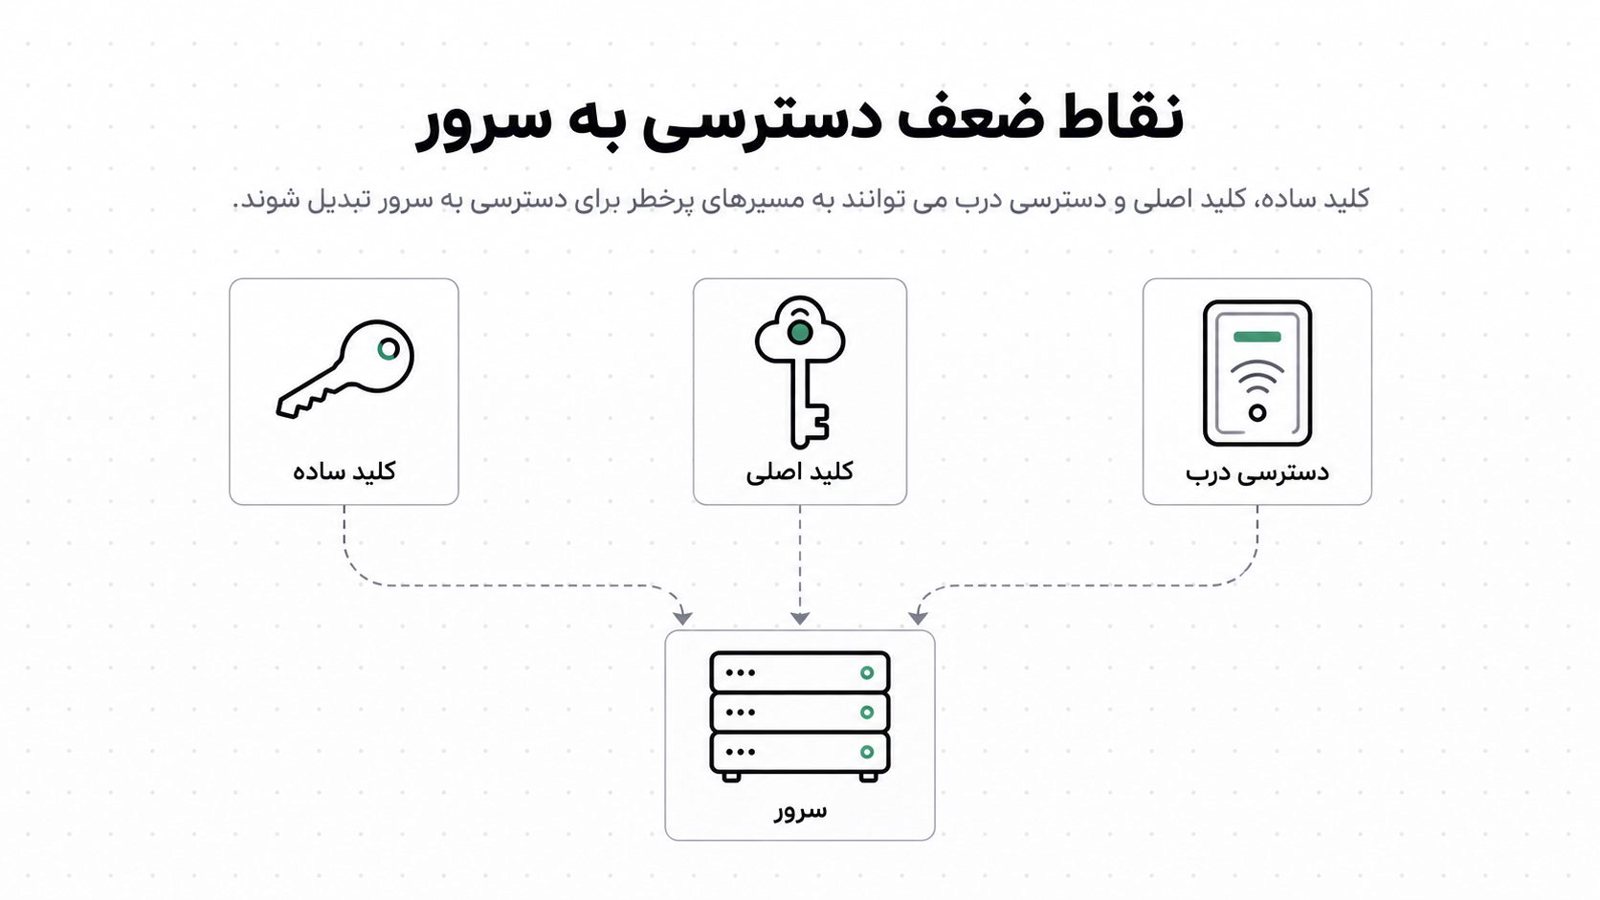
- 🔴 فهرست دارایی های دیجیتال رو بنویس. پنل هاست، سرور مجازی (SSH و روت)، ثبت دامنه، DNS، پنل مدیریت سایت مثل وردپرس، ایمیل سازمانی، پنل پیامک، درگاه پرداخت، حساب های تبلیغاتی و ابزارهای آمار. تا ننوشتی، نمی دونی چی رو باید محافظت کنی.
- 🔴 یه ستون «مالک واقعی» هم اضافه کن. هر مورد به نام کسب و کار و با ایمیل سازمانی ثبت شده یا به نام یه آدم؟ این مهم ترین سوال این بخشه.
- 🟡 یه جدول دوبعدی بساز. آدم ها یه طرف، سرویس ها طرف دیگه، و توی هر خونه یکی از این ها: «مدیر / ویرایشگر / فقط مشاهده / ندارد». یه فایل مشترک با دسترسی محدود کافیه و لازم نیست نرم افزار بخری.
یه ماجرای آشنا رو تصور کن: فریلنسری چند سال پیش دامنه و هاست یه فروشگاه رو با ایمیل شخصی خودش ثبت کرده. همکاری تموم شده و فروشگاه می خواد هاست رو تمدید کنه یا رمز رو بازیابی کنه، ولی کل مسیر بازیابی به ایمیل اون آدم وصله و شاید جواب نده. اطلاعات مالک دامنه (چه .ir، چه بین المللی) باید مال خود کسب و کار باشه. جزئیات رویه رو از ثبت کننده و ایرنیک بپرس، چون شرایطش به نوع دامنه و مدارک بستگی داره. اگه می خوای دامنه جدید بگیری، مراحلش توی ثبت دامنه ir قدم به قدم؛ از انتخاب نام تا فعال شدن اومده.
مدیریت رمز عبور تیم یعنی هر نفر رمز خودش، هر سرویس رمز خودش
رمز مشترک مثل کلید یدکی مغازه است که بین شاگردها، رفتگر و حسابدار دست به دست شده. یه روز جنسی کم می شه و هیچ کس نمی دونه کی اومده. برای امنیت هم مجبوری قفل رو عوض کنی و به همه کلید جدید بدی. حالا فرض کن هر نفر کلید شماره دار خودش رو داشت: فقط همون یکی رو باطل می کنی و بقیه کارشون رو می کنن.
- 🔴 رمز مشترک ممنوع. وقتی چند نفر یه رمز دارن، معلوم نیست کی چه کاری کرده، و با رفتن یه نفر باید همه چیز عوض بشه. اگه سرویس اجازه ساخت چند کاربر می ده، برای هر نفر یه کاربر بساز.
- 🔴 رمز رو توی پیام رسان نفرست. توی گروه تلگرام، واتساپ، ایتا یا روبیکا همیشه می مونه، می شه توش جست و جو کرد، و با یه گوشی گم شده یا حساب هک شده لو می ره. به جاش از مدیر رمز یا ابزار اشتراک امنی استفاده کن که لینک رو بعد از یه بار دیدن یا چند ساعت باطل می کنه.
- 🟡 یه مدیر رمز انتخاب کن. دو دسته داری: ابزار ابری تیمی (مثل Bitwarden یا 1Password) و ابزار آفلاین (مثل KeePassXC). ابری راحت تره و اشتراک گذاری داره. آفلاین کنترل بیشتری می ده، ولی همگام سازی و پشتیبان گیری با خودته. دسترسی به بعضی سرویس های خارجی از ایران ممکنه محدود یا ناپایدار باشه، پس قبل از تصمیم، توی همون شبکه ای که تیمت استفاده می کنه امتحانش کن.
- 🟡 رمز بلند بهتر از رمز عجیبه. یه عبارت عبور چند کلمه ای و طولانی هم حدس زدنش از ترکیب «!aB3#» سخت تره، هم راحت تر یادت می مونه. برای بقیه سرویس ها بذار خود مدیر رمز، رمز تصادفی بسازه.
- 🟢 یه رمز رو برای چند سرویس استفاده نکن. اگه یکی از سرویس ها نشت کنه، مهاجم همون رمز رو روی ایمیل و پنل هاست تو هم امتحان می کنه.
یه اشتباه رایج رو هم بگم: بعضی ها مدیر رمز می خرن ولی رمز اصلی خودش رو روی کاغذی می نویسن که به مانیتور چسبیده. رمز اصلی مدیر رمز رو فقط توی ذهنت نگه دار، به اضافه یه نسخه اضطراری بسته، مثلا توی گاوصندوق.
فقط به اندازه نیاز: سطح دسترسی
نویسنده محتوا به پنل سرور نیازی نداره و طراح هم به تنظیمات دامنه. هر دسترسی اضافه مثل یه در بازه. شاید هیچ وقت ازش استفاده نشه، ولی اگه حساب اون آدم هک بشه، مهاجم از همون در وارد می شه. به این می گن اصل حداقل دسترسی.
- 🔴 حساب جدا به جای رمز اصلی. توی وردپرس برای هر نفر کاربر جدا با نقش مناسب بساز (نویسنده، ویرایشگر و ...؛ مدیر کل فقط برای یک یا دو نفر). توی پنل هاست مثل cPanel یا DirectAdmin حساب فرعی یا دسترسی محدود تعریف کن. روی سرور مجازی هم هر نفر کاربر جدای خودش رو داشته باشه و کسی روزمره با روت وارد نشه.
- 🔴 اگه چند سایت رو یه حساب هاست گذاشتی، حواست باشه: دسترسی به اون حساب یعنی دسترسی به همه سایت ها. خطرهاش رو توی میزبانی چند سایت؛ حساب مشترک چه خطرهایی دارد؟ توضیح دادیم.
- 🟡 برای توسعه دهنده ها کلید SSH بذار. به جای رمز، هر نفر یه جفت کلید می سازه و فقط بخش عمومی رو به تو می ده. تو هم اون رو روی سرور اضافه می کنی. وقتی آدم بره، فقط همون یه خط رو پاک می کنی.
# روی سیستم خود فرد
ssh-keygen -t ed25519 -C "ali@company"

# روی سرور، محتوای فایل id_ed25519.pub رو به این فایل اضافه کن
# ~/.ssh/authorized_keys- 🟡 برای پیمانکار دسترسی موقت بده. از همون اول تاریخ پایان بذار و یه حساب جدا برای خودش بساز. بعد از تموم شدن پروژه حسابش رو غیرفعال کن، نه این که «بذار باشه شاید لازم شد».
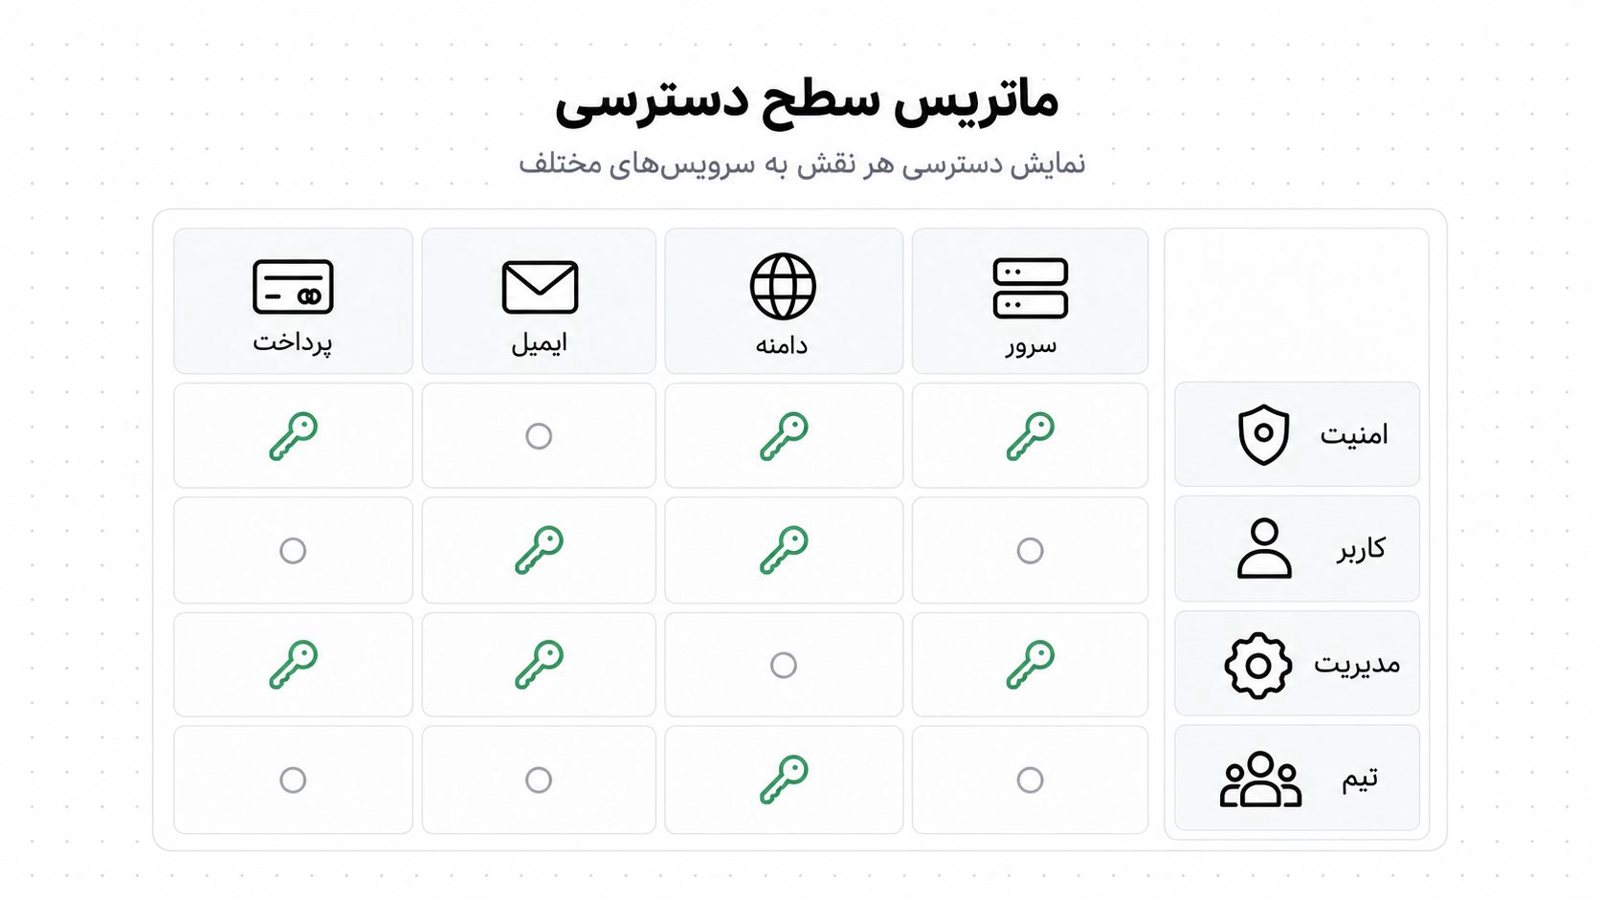
تایید دومرحله ای و بازیابی: قفل دوم، نه تزئین
- 🔴 تایید دومرحله ای رو برای ایمیل، پنل هاست، ثبت دامنه و مدیر رمز روشن کن. اگه ایمیل مدیر هک بشه، مهاجم می تونه رمز بقیه سرویس ها رو هم بازیابی کنه. ایمیل پایه همه حساب هاست.
- 🟡 کد اپلیکیشنی رو به پیامک ترجیح بده. پیامک ممکنه با سیم کارت دزدیده یا منتقل شده لو بره یا دیر برسه. اگه مجبوری از پیامک استفاده کنی، شماره ای بده که مال کسب و کاره، نه شماره شخصی یه همکار.
- 🟡 ایمیل و شماره بازیابی رو به نام کسب و کار بذار. این همون ماجرای فریلنسر بالاست: اگه بازیابی به ایمیل شخصی یه نفر وصل باشه، با رفتن اون، کنترل حساب هم می ره.
- 🟡 کدهای پشتیبان رو جای امن نگه دار: چاپ شده توی گاوصندوق یا داخل مدیر رمز، نه روی دسکتاپ یه کامپیوتر مشترک.
- 🟢 پنل درگاه پرداخت و پنل پیامک رو فراموش نکن. این ها معمولا یه ورود ساده دارن، ولی پول و مشتری پشتشون هست. اگه امکان چند کاربره داشتن، حتما ازش استفاده کن.
روز خروج همکار: چک لیست بستن دسترسی
بیشتر نشت ها کار هکر حرفه ای نیست. از حساب فراموش شده یه همکار قدیمی شروع می شن. پس فهرست از قبل آماده باشه و همون روز اجرا بشه.
| کار | اولویت | چرا |
|---|---|---|
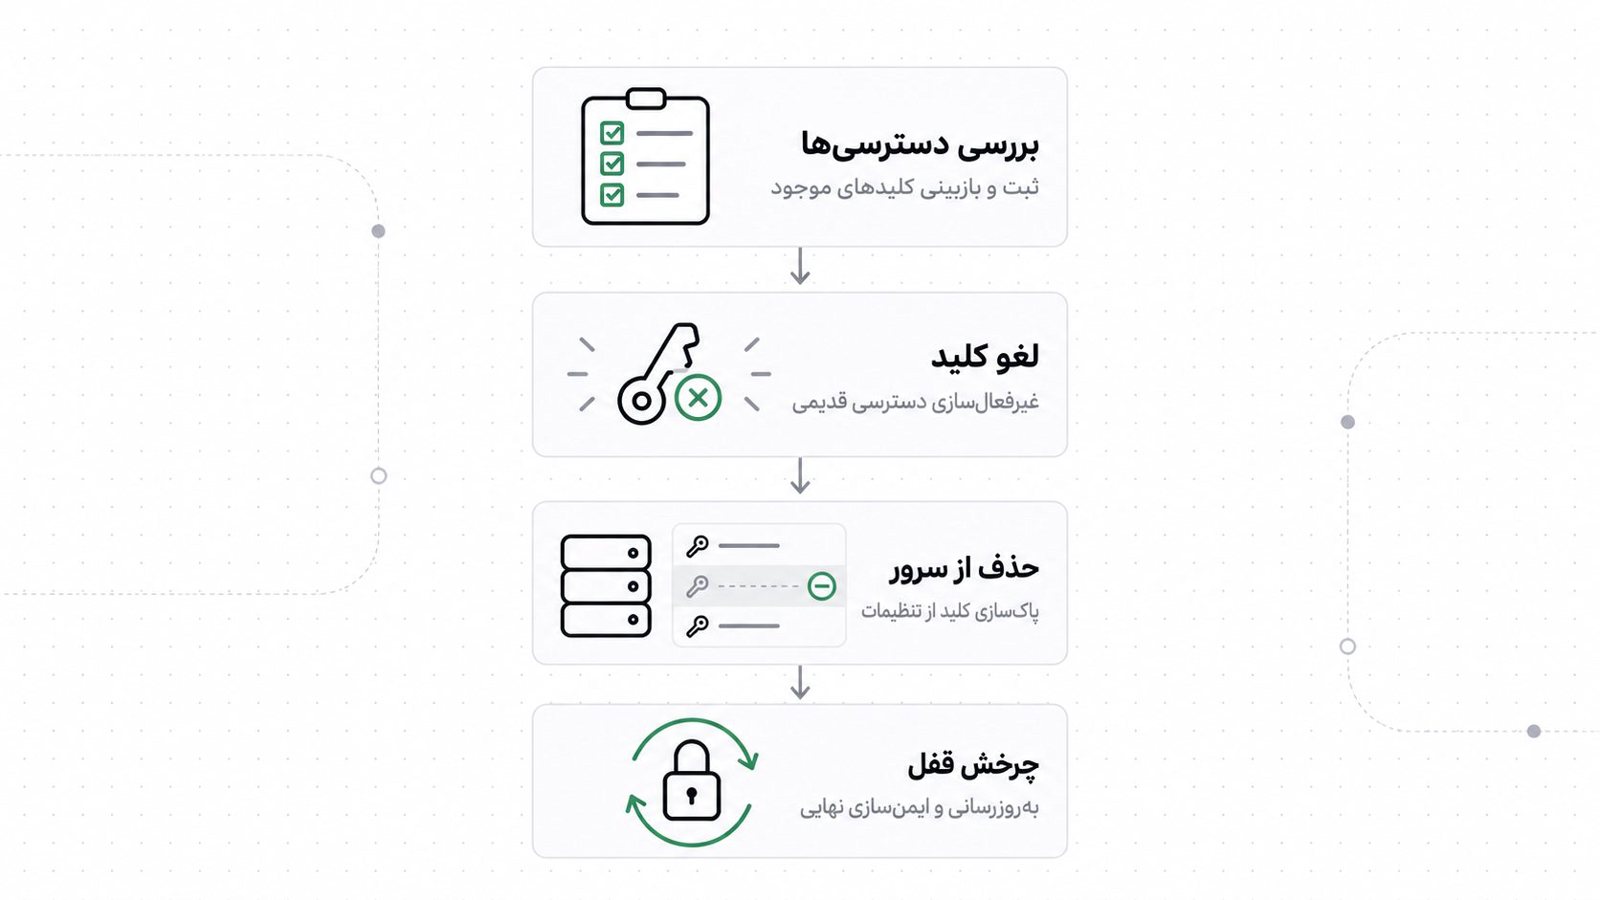
| غیرفعال کردن حساب ایمیل سازمانی (نه حذف فوری) | 🔴 | ایمیل های مشتری ها نباید گم بشه؛ اول انتقال یا فوروارد، بعد حذف |
| حذف حساب از پنل هاست، سرور و وردپرس | 🔴 | در وردپرس موقع حذف، محتوای فرد رو به یه کاربر دیگه منتقل کن |
| پاک کردن کلید SSH او از سرور | 🔴 | حذفش یه خط کاره، ولی اگه انجام نشه، فرد هنوز می تونه وارد بشه |
| عوض کردن رمزهایی که او می دونست | 🔴 | مثل رمز مشترک پایگاه داده، کلید API و پنل پیامک |
| خروج از نشست های فعال | 🟡 | بعضی سرویس ها بعد از عوض شدن رمز هم نشست قبلی رو نگه می دارن |
| خروج از گروه ها و کانال های کاری | 🟡 | اطلاعات قدیمی نباید در دسترس بمونه |
| تحویل گرفتن لپ تاپ، گوشی و توکن | 🟡 | قبل از خروج، نه بعد از این که رابطه خراب شد |
| ثبت تاریخ و انجام دهنده در فایل دسترسی ها | 🟢 | دفعه بعد معلوم باشه چی تغییر کرده |
دو اشتباه رایج هست. اولی بستن همه چیز پیش از تحویل کاره. اگه همکار هنوز یه کار نیمه کاره داره، اول تحویل بگیر (حتی توی یه جلسه نیم ساعته)، بعد دسترسی رو ببند، ولی همون روز. دومی اینه که فقط رمز اصلی رو عوض کنی. اگه فرد کلید SSH یا کلید API ثبت کرده بود، عوض کردن رمز اون ها رو باطل نمی کنه.
مرور دوره ای: یه عادت کوچیک، نه پروژه بزرگ
- 🟡 هر سه ماه یه بار جدول دسترسی ها رو ببین. کسی چیزی داره که دیگه لازم نداره؟ پیمانکار قدیمی هنوز حساب داره؟ این نیم ساعت کار از خیلی از ابزارهای گرون بیشتر به دردت می خوره.
- 🟡 کاربرهایی که مدت هاست وارد نشدن رو پیدا کن. معمولا یادمون رفته که هنوز هستن. غیرفعالشون کن.
- 🟢 لاگ ورود رو گاهی نگاه کن. ورود از ساعت یا مکان عجیب نشونه است. اگه سرور داری و وقت نداری مرتب بررسی کنی، مدیریت و امن سازی سرور می تونه این کار رو برات سازماندهی کنه.
- 🟢 اگه به نشت شک کردی، دنبال مقصر نگرد. اول رمزها و کلیدها رو عوض کن، بعد دلیلش رو پیدا کن.
سوالات متداول
اگه تیم خیلی کوچیکه، باز هم همه این کارها لازمه؟
لازم نیست همه رو یکجا انجام بدی. با موارد 🔴 شروع کن: فهرست دارایی ها، رمز جدا برای هر نفر، تایید دومرحله ای برای ایمیل و پنل هاست، و یه فهرست خروج. توی تیم کوچیک رفتن یه نفر خیلی زود حس می شه، پس همین چند کار ارزشش رو داره.
مدیر رمز ابری امن تره یا آفلاین؟
جواب قطعی نداره. ابری راحت تر همگام می شه و برای تیم ساده تره، ولی به ثبات دسترسی و اعتماد به سرویس بستگی داره. آفلاین کنترل بیشتری می ده ولی پشتیبان گیری و اشتراک گذاری با خودته. هر کدوم رو انتخاب کردی، رمز اصلی قوی و تایید دومرحله ای رو فراموش نکن.
اگه همکار با ایمیل شخصی خودش حساب ساخته باشه چی؟
اول ببین سرویس اجازه تغییر ایمیل مالک رو می ده یا نه. اگه همکار هنوز همراهته، همون موقع تغییرش بده. اگه رفته و جواب نمی ده، باید از مسیر پشتیبانی همون سرویس یا ثبت کننده دامنه پیش بری و معمولا مدارک مالکیت می خوان. برای همین بهتره از اول همه چیز به نام کسب و کار ثبت بشه.
هر چند وقت یه بار رمزها رو عوض کنم؟
عوض کردن اجباری و دوره ای رمز دیگه لزوما توصیه نمی شه، چون آدم ها معمولا رمزهای ضعیف و قابل حدس انتخاب می کنن. بهتره رمز قوی و یکتا داشته باشی و فقط توی این موارد عوضش کنی: خروج همکار، شک به نشت، یا گم شدن دستگاه.
از کجا شروع کنیم؟ یه برنامه سه قدمی
این هفته سه کار رو بکن: فهرست دارایی ها و مالک واقعی هر کدوم رو بنویس، تایید دومرحله ای رو روی ایمیل، پنل هاست و دامنه روشن کن، و از روی جدول بالا یه فهرست خروج همکار بساز. بعدش مدیر رمز و حساب های جدا رو توی همین ماه جلو ببر. اگه برای سرور یا پنل هات کمک خواستی، تیم پشتیبانی فنی ما کنارته.